






让电脑更好用,也更安全
将终端健康、网络接入、软件服务和 AI 智能体汇聚在一个入口,覆盖办公终端从连接到服务的完整体验。

覆盖 Windows、macOS、HarmonyOS PC、iOS、Android 与 HarmonyOS。无论使用公司电脑还是个人移动设备,都能获得统一的安全接入、终端服务与 AI 办公体验。

立即下载
统一品牌、统一身份、统一安全策略,根据不同设备形态提供最合适的办公体验。
将终端健康、网络接入、软件服务和 AI 智能体汇聚在一个入口,覆盖办公终端从连接到服务的完整体验。
把企业安全边界限制在 JDIT 应用内,在不改变个人手机日常网络习惯的前提下,提供受控的内网、AI 与办公网络访问。
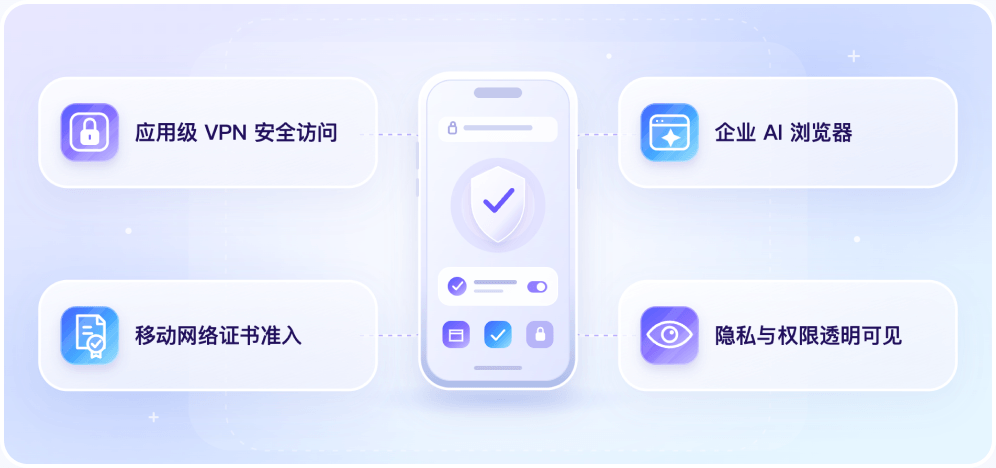
延续现有 PC 端能力,不再把产品理解为单一“桌面工具”,而是面向企业终端的统一服务与安全入口。
从“终端管理工具”走向
“会理解、会执行的终端智能体”
JDIT 通过感知、理解、决策与执行形成闭环,将安全接入、终端服务和自动化处置连接起来。关键动作可审计、可追溯,让体验与安全同时提升。

统一入口
持续校验
自动执行

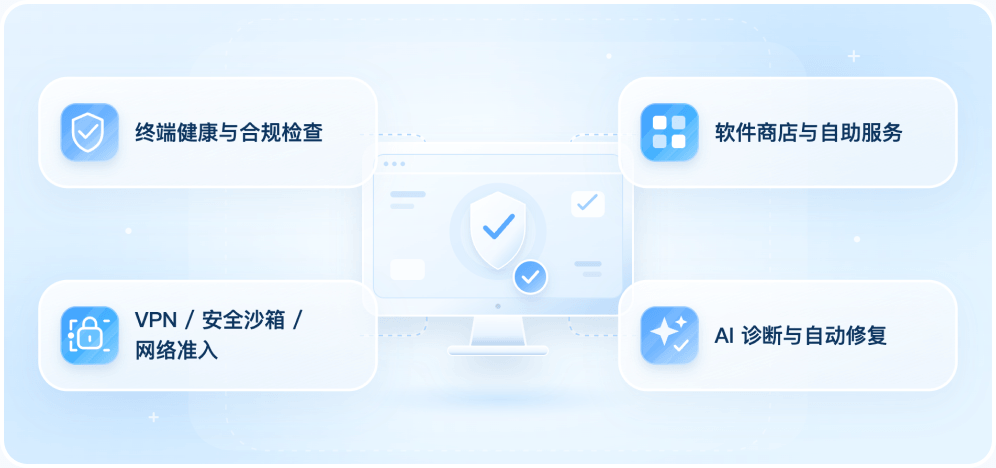
终端健康与合规
持续检测系统状态、安全组件、风险软件和设备合规情况,让终端状态清晰可见。

网络与安全接入
统一承载 VPN、安全沙箱与网络准入,基于身份、设备与风险状态动态授权。

应用与自助服务
软件商店、常用工具、一键报障与自助修复集中呈现,减少多入口切换。

JDIT AI 智能体
用自然语言完成 VPN 诊断、终端卡顿分析、软件卸载和常见问题修复,让服务从“找到功能”变成“说出需求”。
面向员工个人移动设备,不让整台手机进入内网;企业资源只在 JDIT 内安全访问,个人应用仍保持原有公网使用方式。

个人手机
仅受控浏览器可进内网




erp.jd.com




JDIT 浏览器

受控通道

其他应用 · 公网直连
邮件
社交
娱乐


9:41
内网访问

京东内网环境已就绪

搜索或输入网址


内网访问已就绪
当前浏览器可以访问京东内网,请直接在浏览器地址栏输入内网域名即可访问,比如:
erp.jd.com



内网访问

AI访问

网络准入

我的


企业内部 AI


智能问答

代码助手

知识检索
常用外部 AI


对话模型

图像生成

搜索问答


不必反复查找地址
打开即用,手机直接访问
AI 浏览器
常用 AI 服务,一个移动入口


9:41
AI访问

京东内网环境已就绪

搜索或输入网址


AI浏览器
日常工作请优先使用公司自研平台,更懂业务、更安全



内网访问

AI访问

网络准入

我的

移动网络准入
一个证书,一键接入专属移动办公网络
身份与设备校验


员工身份校验

已通过

设备合规校验
已通过


获取入网证书

已下发

证书替代共享口令
无需传播密码,接入更便捷

证书准入




JDMobile


证书校验通过 · 已接入


访客网络 · 需口令


身份设备绑定
按人、按设备进行准入控制


按人授权


按设备回收
PC 与移动端不是两个产品,而是同一 JDIT 在不同设备上的安全体验:能力按终端形态拆分,身份与治理原则保持一致。

可信身份
统一 SSO/ERP 身份作为访问入口,权限与员工身份保持关联。

可信设备
结合设备归属、合规状态与证书信息,决定是否允许连接和访问。

最小化访问
PC 按业务与资源授权;移动端将内网访问限定在 JDIT 应用边界内。

数据受控
敏感数据在受控环境中访问与流转,降低从个人移动设备外传的风险。
移动端权限与隐私信息透明可见
设置中统一提供系统权限管理、语言、解锁方式、个人信息收集清单、第三方信息共享清单及关于页面,让员工清楚了解 JDIT 的权限与数据使用范围。
权限管理
个人信息收集
第三方共享清单
用户协议 / 隐私政策
PC 与移动端统一使用 JDIT 品牌,按设备平台选择对应客户端。
JDIT 桌面端

macOS

Windows

HarmonyOS PC
即将支持
开发中
敬请期待
JDIT 移动端

iOS
即将支持
开发中
敬请期待

Android
即将支持
开发中
敬请期待

HarmonyOS
即将支持
开发中
敬请期待